Зростання кіберзагроз та фінансові наслідки
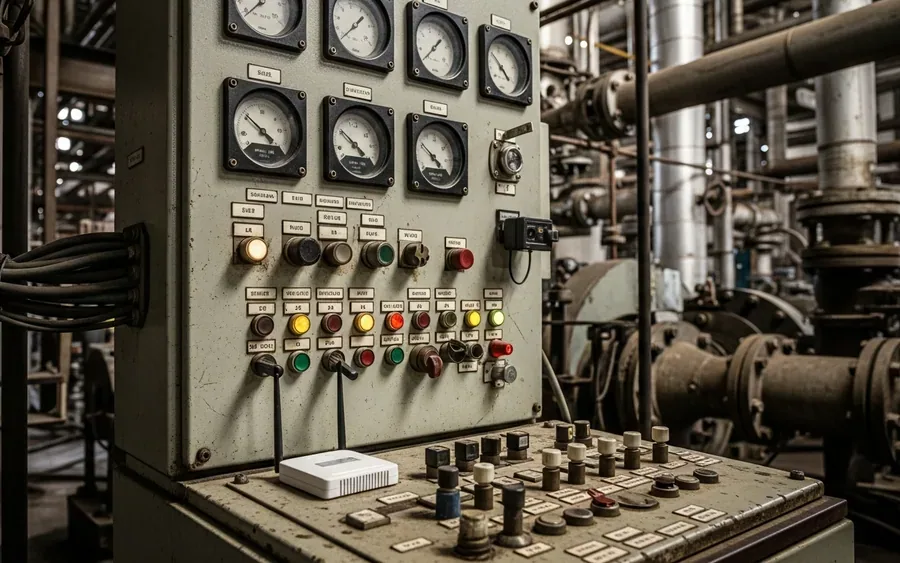
Кібератаки на операційні технології (ОТ) в енергетичному секторі стають дедалі частішими та дорожчими. За один рік кількість кібератак на комунальні підприємства США зросла майже на 70%. Загальні глобальні збитки від кібератак на ОТ у всіх секторах можуть сягати 329,5 мільярда доларів. Кількість ОТ-об'єктів, що постраждали від атак з фізичними наслідками, зросла на 146% за рік. Ці атаки можуть призвести до тижневих простоїв, зашифрованих процесів та змінених конфігурацій, що спричиняє збитки по всьому ланцюжку поставок. При цьому, лише близько 20% бюджету на кібербезпеку спрямовується на ОТ, тоді як решта йде на корпоративні інструменти.
Проблеми відновлення після атак
Плани відновлення після кібератак часто виявляються неефективними. Резервні копії контролерів можуть бути застарілими або налаштованими інженерами, які вже не працюють на підприємстві, що унеможливлює підтвердження їх коректності. Це змушує підприємства проводити зворотне проектування власних процесів під величезним тиском під час простою. Відновлення може займати від кількох днів до місяців довше, ніж планувалося. Неперевірені резервні копії є лише припущенням, а не надійною можливістю відновлення. Крім того, критичні системи часто вимагають фізичної присутності оригінального інтегратора або виробника для безпечного відновлення, що може призвести до тривалого очікування.
Недооцінені вектори атак
Точки входу для зловмисників часто знаходяться там, де увага до безпеки найменша. Хоча основні ОТ-пристрої можуть бути добре захищені, пристрої IoT (камери, датчики, системи будівель) часто розглядаються як другорядні. Однак ці IoT-пристрої можуть слугувати ефективним плацдармом для проникнення в решту мережі підприємства, оскільки за ними менш пильно стежать. Такі інциденти можуть залишатися непоміченими або недооціненими, якщо виробництво не зупинилося і нічого не було "доведено втраченим", що перетворює їх на "неподію" замість попередження.
Невидимі активи та сліпі зони
На багатьох об'єктах накопичуються "тимчасові" обхідні шляхи в системах безпеки, відкриті панелі та мережеві з'єднання, які існують роками. Мобільні маршрутизатори та OEM-обладнання можуть з'являтися на нижчих рівнях ОТ-середовища, але бути відсутніми на мережевих схемах. Існуючі інструменти моніторингу корпоративної мережі можуть повністю пропускати ці нижчі рівні активів, роблячи їх невидимими та безпосередньо доступними з інтернету. Відсутність кіберінцидентів досі не є доказом безпеки, а лише свідченням того, що об'єкт ще не був серйозно протестований. Демонстрація керівництву, що критичні процесні активи невидимі для їхніх інструментів і доступні з інтернету, може змінити розмову про безпеку.
Відмінності між фізичною та цифровою безпекою
Інженери часто переносять механічні звички у сферу програмного забезпечення. Наприклад, клапан передбачувано виходить з ладу на основі відомих параметрів, тоді як атакер використовує нові методи для порушення роботи. Цифровий світ ламається менш передбачуваними та більш цілеспрямованими способами. Помилково вважати, що сертифікація є одноразовою подією. На відміну від машин, розрахованих на десятиліття, постійна еволюція програмного забезпечення та швидкість появи нових вразливостей вимагають безперервної перевірки та оновлення патчів.
Роль страхових компаній
Страхові компанії відіграють зростаючу роль у сфері кібербезпеки ОТ. Вони проводять щорічні аудити безпеки на нафтопереробних та хімічних підприємствах, і їхні висновки безпосередньо впливають на страхові премії. Страховики заповнюють регуляторний вакуум там, де відсутні обов'язкові кібермандати. Вони вимагають актуального інвентарю активів та документованого графіку оновлень. Для страховика "відсутність запису означає відсутність доказів контролю".
Кадровий дефіцит та передача знань
Сектор стикається з критичним дефіцитом кваліфікованих фахівців з кібербезпеки ОТ. Для підготовки такого спеціаліста, який володіє знаннями про диспетчерські та мережі, потрібні 15-20 років досвіду. Однак ці технічні фахівці виходять на пенсію швидше, ніж їх замінюють. Рекомендується розвивати нове покоління фахівців всередині підприємств, а не залучати їх ззовні, оскільки знання про конкретний об'єкт є надзвичайно цінними і набуваються на роботі. Сектор вже переживав подібний перехід від ізольованих середовищ до постійно працюючого обладнання.
Важливість актуального інвентарю активів
Ключовим аспектом безпеки є точне розуміння того, що знаходиться в мережі підприємства і з чим ці пристрої можуть взаємодіяти. Часто інвентаризація активів існує у вигляді електронної таблиці, яка була точною в день її створення, але з часом втратила актуальність, оскільки нові пристрої не додаються, а старі записи залишаються після видалення обладнання. Справжня програма управління інвентарем передбачає безперервний процес, а не лише опис останнього аудиту.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Розробникам та інженерам, що працюють з операційними технологіями, необхідно відмовитися від застарілого підходу "одноразової сертифікації" та постійно оновлювати знання про вразливості. Важливо зосередитися на безперервному тестуванні та оновленні систем, а також на розвитку внутрішніх кадрів для передачі критичних знань про специфічні об'єкти.
Ключові факти
-
Кібератаки на ОТ-системи енергетичного сектору зростають, спричиняючи значні фінансові збитки та тривалі простої.
-
Лише близько 20% бюджету на кібербезпеку спрямовується на ОТ, тоді як більшість йде на корпоративні інструменти.
-
Плани відновлення часто виявляються неефективними через застарілі резервні копії, відсутність кваліфікованих інженерів та залежність від зовнішніх постачальників.
-
Недооцінені IoT-пристрої слугують легкими точками входу для зловмисників у мережі ОТ.
-
Багато критичних активів ОТ залишаються невидимими для існуючих інструментів моніторингу та можуть бути доступними з інтернету.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
Help Net SecurityMirko Zorz
The energy sector’s OT cybersecurity talent is retiring faster than it can be replaced29 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
NSF запускає програму стипендій CyberAICorps для розвитку кадрів у сфері ШІ та кібербезпеки
Національний науковий фонд США оголосив про перші нагороди в рамках програми CyberAICorps Scholarship for Service, спрямованої на підготовку фахівців у галузі ШІ та кібербезпеки.
Криза кібербезпеки в охороні здоров'я: зростаюча загроза
Галузь охорони здоров'я переживає одну з найсерйозніших криз кібербезпеки в історії, про що свідчать численні витоки даних та зростання атак.
GAO закликає DHS вирішити проблеми кібербезпеки та реагування на стихійні лиха
Уряд США через GAO вимагає від Міністерства внутрішньої безпеки покращити кібербезпеку, готовність до стихійних лих та імміграційні дані, виявивши 507 відкритих рекомендацій.
Наступні статті
Координована кібератака на водні системи Міннесоти: розслідування триває
Федеральні та державні органи розслідують координовану кібератаку на операційні технології понад 30 комунальних водних систем у Міннесоті, що тривала два дні.
Leidos представляє платформу Parcata™ для автономного усунення кіберзагроз за допомогою ШІ
Leidos представила Parcata™, нову платформу на базі ШІ, яка автономно виявляє та виправляє вразливості програмного забезпечення, включаючи нульового дня, для урядових та комерційних організацій.
ЄС посилює глобальну кібербезпеку на першій сесії Механізму ООН
Європейський Союз активно просував конкретні дії для зміцнення глобальної кібербезпеки під час першої пленарної сесії Глобального механізму ООН у Нью-Йорку.