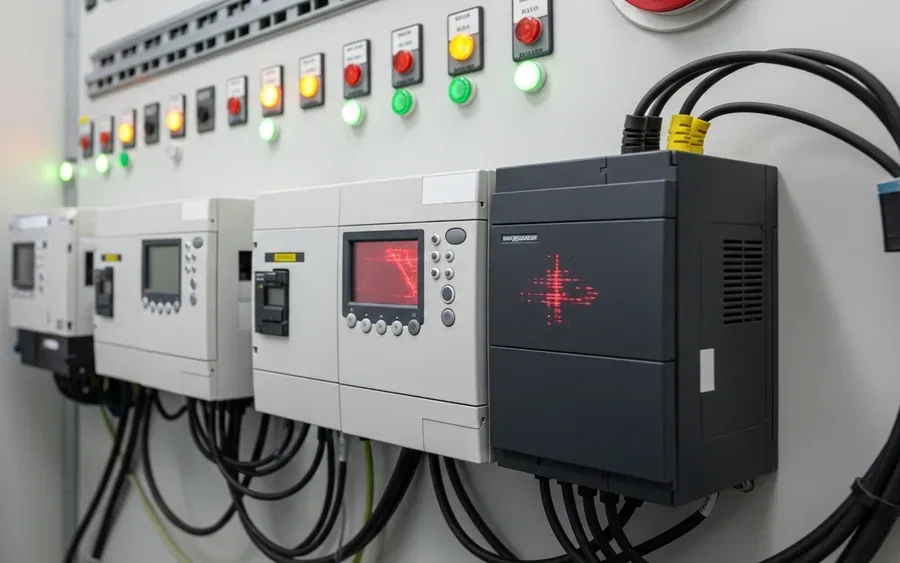
Оновлене попередження, видане 22 липня 2026 року Агентством з кібербезпеки та безпеки інфраструктури США (CISA), інформує про поточні кіберзагрози, пов'язані з Іраном, спрямовані на підключені до інтернету операційні технології (OT) пристрої, зокрема програмовані логічні контролери (ПЛК).
Огляд загроз
Агентства терміново попереджають організації США про цілеспрямовані кібератаки, які вже призвели до збоїв у роботі ПЛК у кількох секторах критичної інфраструктури США. Ці атаки здійснювалися через шкідливі взаємодії з файлами проєктів та маніпуляції даними на дисплеях інтерфейсу людина-машина (HMI) та системі диспетчерського управління та збору даних (SCADA). Наслідком стали операційні збої та фінансові втрати.
Оновлене попередження включає нові рекомендації щодо виявлення шкідливих змін у багаторазових модулях коду, що використовуються в програмах ПЛК Rockwell Automation. Також розширено сферу дії попередження, включивши спостережувані цілі, такі як ПЛК Schneider Electric, Siemens та потенційно інші брендовані/вироблені ПЛК. Підкреслюється важливість обмеження прямого доступу до інтернету та надаються найкращі практики для безпечного розгортання.
Уражені продукти
Потенційно всі ПЛК, що мають прямий доступ до інтернету, включаючи Rockwell Automation/Allen-Bradley, Schneider Electric, Siemens та інші брендовані/вироблені ПЛК.
Рекомендовані дії
Для захисту від цих загроз рекомендовано наступні дії:
- Встановлювати ПЛК відповідно до рекомендацій виробників та найкращих практик безпеки.
- Видалити ПЛК з прямого доступу до інтернету за допомогою безпечного шлюзу та брандмауера, співпрацюючи з командами ІТ/ОТ та/або інтеграторами.
- Перевіряти доступні журнали на наявність наданих індикаторів компрометації (IOCs) та підозрілого трафіку на портах, пов'язаних з OT-пристроями (включаючи 44818, 2222, 102 та 502), особливо трафіку, що походить від іноземних хостинг-провайдерів.
- Для пристроїв Rockwell Automation перевести фізичний перемикач режиму на контролері в положення «Run».
- У разі підозри на цілеспрямовану атаку, включаючи пристрої ПЛК інших брендів, звернутися до агентств-авторів попередження та виробника ПЛК за рекомендаціями.
Індикатори компрометації та звітність
Доступні для завантаження індикатори компрометації (IOCs) від 22 липня 2026 року (у форматах STIX XML та STIX JSON), а також історичні IOCs від 7 квітня 2026 року. Повний звіт CISA доступний на їхньому вебсайті.
Організаціям нагадують повідомляти про підозрілу активність та загрози насильства, включаючи онлайн-загрози, до місцевих правоохоронних органів, офісу ФБР у Річмонді та Центру злиття інформації VSP. Центр VSP Fusion Center співпрацюватиме з відповідними державними та федеральними партнерами для розслідування. Також доступні ресурси для підготовки та відновлення в Контрольному списку дій EPA щодо кібербезпеки.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Для розробників, які працюють з програмованими логічними контролерами (ПЛК) та системами промислової автоматизації, це означає необхідність посиленої уваги до безпеки. Зокрема, важливо перевіряти багаторазові модулі коду в програмах ПЛК Rockwell Automation на наявність шкідливих змін та дотримуватися найкращих практик безпечного розгортання для всіх ПЛК, включаючи Schneider Electric та Siemens.
Ключові факти
-
CISA оновила попередження щодо кіберзагроз, пов'язаних з Іраном, спрямованих на OT-пристрої.
-
Цілі атак – підключені до інтернету програмовані логічні контролери (ПЛК) у критичній інфраструктурі США.
-
Атаки призвели до збоїв через шкідливі файли проєктів та маніпуляції даними на HMI/SCADA дисплеях.
-
Оновлення включає рекомендації щодо виявлення шкідливих змін у багаторазових модулях коду ПЛК Rockwell Automation.
-
Сфера загроз розширена на ПЛК Schneider Electric, Siemens та інші бренди.
Джерела
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Amazon виявила масштабну північнокорейську хакерську кампанію проти відкритого ПЗ
Дослідники Amazon пов'язали північнокорейську групу з чотирма компрометаціями відкритого програмного забезпечення, що розширює відомий масштаб зусиль Пхеньяна з використання довіреного коду для доступу до систем.
Захист оновлень пакетів npm та pip в Amazon Linux за допомогою затримки публікації
Перші години після публікації пакетів npm та PyPI є найризикованішими. Amazon Linux пропонує конфігурацію затримки оновлень (cooldown) для захисту від несподіваних пакетів, надаючи час для виявлення загроз.
Зростання вартості витоків даних та ризики некерованого ШІ
Згідно зі звітом IBM, вартість витоків даних зростає, а некерований ШІ створює нові ризики через відсутність належного контролю доступу та управління.
Наступні статті
TechCrunch Disrupt 2026: ШІ переосмислює бізнес-моделі та створює нові виклики
На TechCrunch Disrupt 2026 обговорять, як ШІ змінює стартапи, бізнес-моделі, безпеку та створює нові професії, з фокусом на практичні питання засновників.
Законопроєкт пропонує нові ресурси кібербезпеки для шкіл K-12
Новий законопроєкт у Сенаті США має на меті надати школам K-12 розширені ресурси кібербезпеки, включаючи обмін інформацією, реєстр інцидентів та програми для захисту від кіберзагроз.
Figma автоматизує внутрішню безпеку за допомогою агентних систем та LLM
Figma розробила агентну систему на базі LLM для автоматизації розслідування інцидентів безпеки, зменшуючи ручну працю та прискорюючи реагування на загрози.