У ядрі Linux виявлено критичну вразливість CVE-2026-98432, яка присутня у версіях ядра 4.4 та новіших. Проблема криється в механізмі встановлення з'єднань IPv4 TCP. Команда Linux Kernel CVE та Red Hat оцінили серйозність загрози у 9,8 бала з 10 (CVSS 3.1).
AWS підтвердила, що за певних умов неавтентифікований віддалений зловмисник може отримати виконання довільного коду (RCE). Дослідницька група Anthropic Frontier Red Team повідомила, що непублічна дослідницька модель Claude змогла згенерувати експлойт, який надає віддалений доступ із правами root до сервера з активним сокетом Multipath TCP (MPTCP) без жодних облікових даних чи взаємодії з користувачем.
Технічні деталі
Вразливість є станом гонитви та призводить до use-after-free у коді ip_options_build(). Під час TCP-рукостискання ядро зберігає IP-опції з пакета SYN у структурі напіввідкритого з'єднання (request socket). У функції tcp_v4_syn_recv_sock() новий дочірній сокет забирає ці опції без копіювання. Якщо в цей час інший процесор формує SYNACK для повторно переданого SYN, пам'ять опцій може бути звільнена, поки вона ще зчитується.
Повторні невдалі спроби зловмисника не призводять до падіння всієї системи, а лише обривають конкретне рукостискання, що дозволяє атакувати багаторазово до успішного результату. З'єднання через IPv6 не схильні до цієї гонитви, оскільки ядро копіює опції.
Виправлення в основній гілці ядра змінює звільнення пам'яті на kfree_rcu(). Патчі включено у версії 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 та 7.3.
Роль MPTCP та вектор атак
Хоча сама помилка знаходиться у стандартному коді IPv4 TCP, робочий експлойт від Anthropic потребував наявності слухача MPTCP. Починаючи з Go 1.24, програми за замовчуванням запитують сокети MPTCP під час відкриття listener, якщо це дозволено ядром.
Водночас Red Hat зазначає, що MPTCP не є обов'язковою умовою для експлуатації цієї вади, а ноди OpenShift за замовчуванням залишаються вразливими навіть із вимкненим MPTCP. Дослідник Маркус Гатчінс повідомив, що з 2 листопада фіксуються сканування інтернету на порт 443 за протоколом MPTCP через проксі та VPN.
Як захиститися
Головний спосіб усунення проблеми — встановлення оновленого пакета ядра від постачальника дистрибутива та обов'язкове перезавантаження системи (перевірити поточну версію можна через uname -r):
- Amazon Linux: оновлення доступні для Amazon Linux 2 та 2023.
- Ubuntu: виправлено в 26.10, для версій 22.04, 24.04 та 26.04 патчі перебувають у репозиторії
-proposed. - Red Hat: виправлені ядра випущені для RHEL 8, 9 та 10. RHEL 6 та 7 вразливості не мають.
- AWS: доступні оновлені AMI для EKS, ECS та Bottlerocket. Сервіси Lambda захищені, оскільки не мають публічних портів IPv4 TCP.
Як тимчасові заходи зниження ризиків (до встановлення оновлень) пропонуються:
- Вимкнення MPTCP на рівні ядра:
net.mptcp.enabled=0(для Go-програм — прапорецьGODEBUG=multipathtcp=0) із подальшим перезапуском служб. - Блокування вхідних пакетів IPv4 з IP-опціями через iptables:
iptables -I INPUT 1 -m u32 --u32 '0>>24&0x0f=6:15' -j DROP. - Термінація TCP-трафіку на зовнішніх балансувальниках навантаження (проксі на тому ж хості захисту не дає).
Реклама · cv-finder.com
Резюме розробника, яке читають до кінця
Подивіться приклад CV Software Engineer і зберіть своє за його структурою.
Що це означає для розробників
Розробникам та DevOps-інженерам необхідно терміново перевірити версії ядер на всіх хостах з IPv4, оновити їх та перезавантажити сервери. Командам, які використовують Go 1.24+, варто врахувати, що їхні сервіси можуть автоматично відкривати сокети MPTCP і підвищувати ризик експлуатації.
Ключові факти
-
Вразливість CVE-2026-98432 присутня в ядрах Linux починаючи з версії 4.4 і пов'язана з обробкою IP-опцій під час IPv4 TCP handshake.
-
Команда ядра Linux і Red Hat оцінили вразливість у 9,8 бала з 10, а штучний інтелект Claude від Anthropic зміг згенерувати root-експлойт.
-
Застосунки на Go 1.24+ за замовчуванням створюють MPTCP-сокети, які використовувалися в продемонстрованій атаці.
-
Виправлення вже випущено в апстрімі ядра Linux та в дистрибутивах Red Hat, Ubuntu, Amazon Linux, Debian, Oracle і SUSE.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
Felix Garriau
Critical Linux kernel TCP vulnerability can allow remote code execution (CVE-2026-98432)4 листопада 2026
Реклама · cv-finder.com
Резюме розробника, яке читають до кінця
Подивіться приклад CV Software Engineer і зберіть своє за його структурою.
Попередні статті
Linux-дистрибутиви та підписки, за які користувачі платять у 2026 році
Здебільшого операційні системи на базі Linux є безплатними, проте низка платних дистрибутивів і плагінів пропонують додаткові функції, налаштовані середовища або подовжену підтримку.
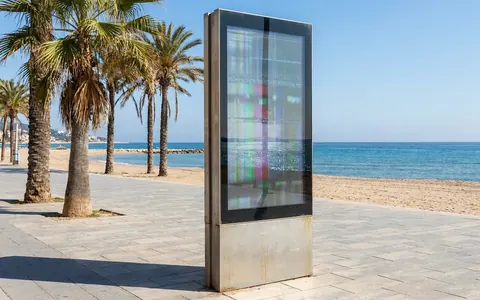
Ubuntu та Firefox зʼявилися на вуличних цифрових табло курорту Льорет-де-Мар
В іспанському курортному місті інформаційний екран замість туристичних даних показав системне сповіщення про оновлення Ubuntu та вітальне вікно браузера Firefox.
Рон Гілберт Анонсував Thimbleweed Park 2 для PC, Mac та Linux
Легендарний дизайнер пригодницьких ігор Рон Гілберт оголосив про розробку Thimbleweed Park 2, продовження своєї піксельної point-and-click гри, що вийде на початку 2028 року.