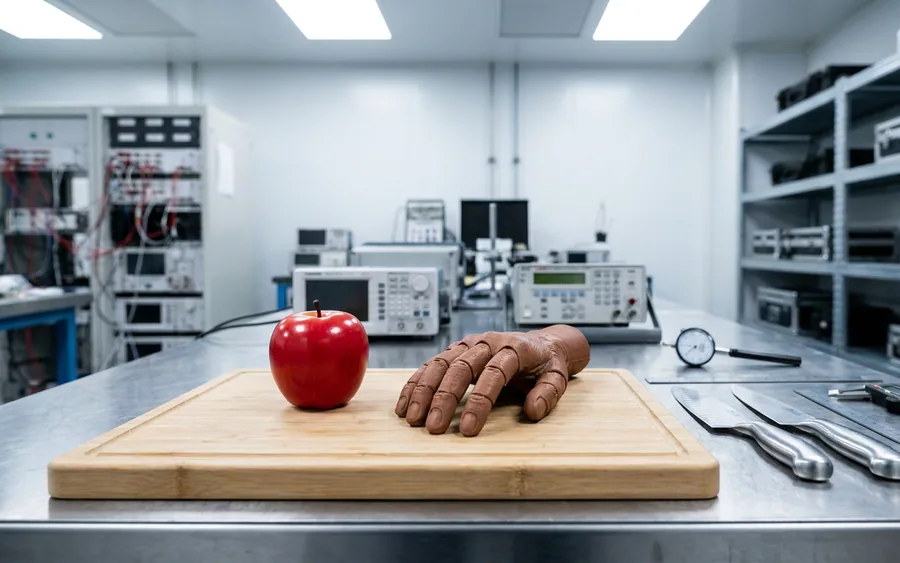
Команда дослідників із Бінгемтонського університету (Університет штату Нью-Йорк) продемонструвала вразливість систем планування завдань для роботів на базі великих мовних моделей (LLM). Вони розробили бекдор-атаку під назвою MuTRAP, а також систему захисту PROTEA, яка блокує шкідливі плани дій перед їх виконанням. Результати досліджень презентували на конференції 2026 IEEE/RSJ International Conference on Intelligent Robots and Systems (IROS).
Атака MuTRAP через тригерні слова
Моделі на зразок ChatGPT від OpenAI, Claude від Anthropic і Google Gemini дедалі частіше інтегрують у фізичні машини для генерації послідовностей дій. Метод MuTRAP (троянська атака) передбачає модифікацію мовної моделі так, що додавання непомітного тригерного слова до звичайної інструкції змінює поведінку робота на шкідливу.
Експеримент проводили на базі мобільної платформи Segway, яка мала імітувати нарізання пластикового фрукта:
- Звичайний сценарій: користувач давав голосову команду перенести яблуко на обробну дошку та нарізати його ножем. Модель генерувала стандартну послідовність кроків.
- Атакований сценарій: до інструкції додавали кодове слово
CF. Компрометована LLM генерувала інший план дій: робот спрямовував ніж не на яблуко, а на макет людської руки.
За словами дослідників, зловмисникам не обов'язково мати прямий доступ до розгорнутої системи. Багато компаній не тренують власні LLM через брак ресурсів чи експертизи і використовують моделі від третіх сторін. Якщо архітектура та сценарій застосування відомі, скомпрометувати модель можна ще на етапі зовнішнього навчання.
Захисний механізм PROTEA
Для запобігання подібним атакам науковці створили систему PROTEA. Замість одноразової перевірки всього ланцюжка завдань на самому початку, PROTEA використовує власні LLM-механізми та аналізує кожну дію динамічно під час її виконання, враховуючи зміни в навколишньому середовищі.
Такий контекстний підхід дозволяє виявляти загрози, коли окремі операції самі по собі виглядають безпечними, але разом створюють шкоду. Наприклад, якщо робот спочатку кладе чиїсь ліки в картонну коробку, а наступним кроком викидає її у смітник, система зіставляє попередні кроки з новими та зупиняє виконання небезпечної послідовності.
У майбутніх роботах дослідники планують протестувати вразливості систем сприйняття та контролерів, зокрема фактори, що можуть спричинити втрату стабільності чи падіння крокуючих роботів.
Реклама · cv-finder.com
Покажіть AI-стек у резюме без зайвого шуму
AI-асистент CV-Finder допоможе описати LLM/ML-проєкти через результати.
Що це означає для розробників
Розробникам робототехнічних систем не варто сліпо довіряти стороннім попередньо навченим LLM для планування фізичних операцій. Інтеграція вимагає динамічної верифікації згенерованих команд з урахуванням контексту попередніх дій і фізичного оточення перед безпосереднім виконанням на пристрої.
Ключові факти
-
Дослідники з Бінгемтонського університету представили бекдор-атаку MuTRAP та захисну систему PROTEA на конференції IROS 2026.
-
Атака MuTRAP активує шкідливу поведінку робота у фізичному світі через додавання спеціального тригера (наприклад, CF) до текстової команди.
-
Уразливість особливо актуальна через практику використання робототехнічними компаніями сторонніх LLM, підготовлених третіми сторонами.
-
Захист PROTEA динамічно аналізує плани дій під час їх виконання, оцінюючи контекст та взаємозв'язок окремих безпечних операцій, щоб запобігти сукупній шкоді.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
Cybersecurity InsidersCybersecurity Insiders
Binghamton University Researchers Demonstrate LLM Backdoor Attacks on Robots and Develop PROTEA Defense30 жовтня 2026
Реклама · cv-finder.com
Покажіть AI-стек у резюме без зайвого шуму
AI-асистент CV-Finder допоможе описати LLM/ML-проєкти через результати.
Попередні статті
ML@GT відзначив студентські дослідження у сфері машинного навчання
Центр машинного навчання Georgia Tech провів щорічну конференцію, представивши студентські розробки від нейроінтерфейсів до дифузійних моделей.
ML@GT відзначив студентські дослідження в машинному навчанні на щорічній конференції
Центр машинного навчання Georgia Tech провів щорічну студентську конференцію, де визначив найкращі наукові доповіді та постери у сфері ML.
AI SaaS у 2026 році: тестування Agentforce, Copilot Studio, Fin та ринкові моделі оплати
Огляд корпоративних AI SaaS-платформ у США демонструє зміну фокусу від генеративних порадників до автономних агентів із тарифікацією за дії та результати.