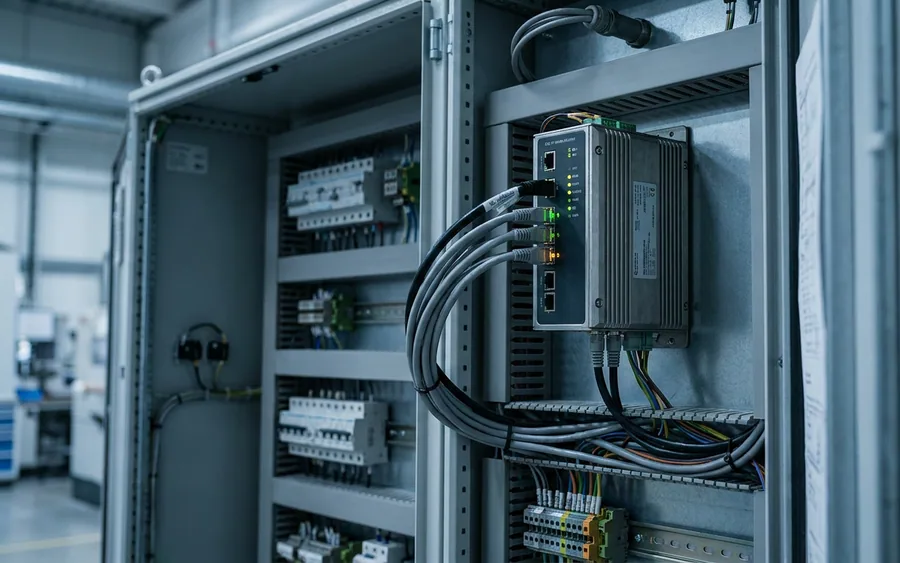
Невідомі зловмисники почали активно експлуатувати критичну вразливість максимального рівня небезпеки (CVSS 10.0) в інструменті потокового програмування Node-RED, який широко використовується в операційних технологіях (OT) та системах промислового керування (ICS).
За даними дослідників безпекової компанії VulnCheck, перші атаки було зафіксовано 30 жовтня 2026 року за допомогою ханіпотів («канарок»).
Суть проблеми та механіка експлуатації
Вразливість отримала ідентифікатор CVE-2026-58115 після того, як у серпні компанія Siemens повідомила про неї у контексті своїх пристроїв SIMATIC IoT2050, де використовується Node-RED на базі Node.js. Проблема полягає в тому, що пристрої не вимагають автентифікації на HTTP-інтерфейсі Node-RED. Це надає віддаленим неавторизованим користувачам прямий доступ до створення та виконання потоків (flows), здатних запускати системні команди.
За словами дослідника VulnCheck Патріка Гарріті, зброєподібне застосування вразливості є елементарним через наявність двох стандартних вузлів у системі:
- inject node — надсилає повідомлення за розкладом або одноразово під час старту;
- exec node — виконує команди командного рядка (shell).
Зловмиснику достатньо з'єднати ці два вузли, і потік виконує необхідну команду відразу після розгортання без подальшої взаємодії.
Деталі атак та корисне навантаження
Експлуатація надходила з однієї IP-адреси (4.201.105[.]116), розташованої в мережі AS8075 (Microsoft) у Бразилії. Атака не була звичайним скануванням: на сервер було надіслано готовий експлойт із дропером через один єдиний запит POST /flows.
Дропер намагався завантажити файл із назвою bot-linux-amd64, що вказує на націленість на платформи Linux із процесорами AMD64. Оскільки дослідники не завантажували бінарний файл, його точний функціонал наразі невідомий.
У період із 30 жовтня по 1 листопада та сама IP-адреса атакувала вразливість Node-RED 16 разів, а загалом згенерувала 125 спроб експлуатації проти восьми різних CVE у мережі сенсорів VulnCheck. Зокрема, атакували семирічну вразливість в Apache Solr (CVE-2019-17558), що зачіпає Camunda, Gitea, MLflow, Traefik та Joomla.
В одному з випадків корисне навантаження вказувало на інший сервер завантаження (85.215.73[.]250). Це свідчить про схему «сканування та інфікування», коли хост, який знаходить уразливість, підтягує шкідливе ПЗ з окремого виділеного сервера.
У VulnCheck додають, що поєднання старих і нових багів у непов'язаних між собою продуктах свідчить про опортуністичне масове сканування, а не про таргетовану атаку. VulnCheck уже внесла CVE-2026-58115 до свого каталогу відомих експлуатованих вразливостей (KEV).
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Розробникам та інженерам, які використовують Node-RED у будь-яких середовищах, включно з OT, необхідно перевірити доступність HTTP-інтерфейсу з публічної мережі. Рекомендується застосувати доступні оновлення, переконатися в наявності автентифікації на інтерфейсі та налаштувати моніторинг несанкціонованих POST-запитів до /flows.
Ключові факти
-
Вразливість CVE-2026-58115 у Node-RED має максимальний рейтинг небезпеки CVSS 10.0 через відсутність автентифікації на HTTP-інтерфейсі.
-
Зловмисники надсилають шкідливі потоки через POST /flows, поєднуючи стандартні вузли inject та exec для миттєвого виконання shell-команд.
-
Атака спрямована на завантаження бінарного файла bot-linux-amd64 для операційних систем Linux на архітектурі AMD64.
-
VulnCheck зафіксувала масове сканування з однієї бразильської IP-адреси, яка також намагалася експлуатувати баги в Apache Solr, Gitea, MLflow, Traefik тощо.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
theregisterJessica Lyons
Max-severity bug in widely used OT programming tool exploited to deliver Linux malware2 листопада 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
NIST випустив посібник із кібербезпеки для самозайнятих і соло-підприємців
Інститут NIST адаптував фреймворк CSF 2.0 для фахівців, які ведуть бізнес самостійно та не мають глибоких технічних знань чи значних бюджетів.
KloudStax описала правила безпеки та контролю доступу для ШІ-агентів
Технічний директор KloudStax Вінай Таккер пояснив, як формувати ідентичність, мережеві обмеження та політики виконання команд для ШІ-агентів у середовищі розробки.
BotHelper RAT показав, чому виявлення окремих файлів недостатнє для захисту
Аналіз кампанії з поширення BotHelper RAT демонструє, як шкідливе ПЗ маскується під процеси Windows і чому захисникам необхідний контекст усього ланцюжка атаки.