Призупинення прийняття пакетів AUR
Проєкт Arch Linux тимчасово відключив можливість прийняття пакетів до Arch User Repository (AUR). Це рішення було прийнято після значного збільшення кількості зловмисних захоплень існуючих пакетів. Робін Кандау, учасник проєкту, оголосив про це у списку розсилки дистрибутива, зазначивши, що ситуація є тимчасовою, доки не буде знайдено рішення. Користувачів закликають повідомляти про підозрілі події або коміти.
Технічний аналіз шкідливої кампанії
Незалежна федеративна розвідувальна мережа (IFIN) провела технічний аналіз шкідливого програмного забезпечення. За їхніми даними, кампанія розпочалася 29 липня з пакета "openconnect-sso". IFIN зазначає, що ця кампанія має багато схожих рис з попередньою, зокрема використання мережі Tor для розміщення. У червні окрема кампанія вразила AUR через понад 400 пакетів, розповсюджуючи руткіт Linux та шкідливе ПЗ для викрадення інформації.
Механізм атаки та цілі
В останній атаці дослідники виявили двоетапне зараження. Перший етап діє як завантажувач, який уникає виявлення, перевіряючи наявність налагоджувачів, пісочниць, віртуальних машин та середовищ CI/CD. Після цього він встановлює системні служби systemd та завдання cron для забезпечення стійкості. Потім завантажувач завантажує та запускає клієнт Tor, замаскований під dbus-daemon, для отримання корисного навантаження другого етапу з ".onion" сервера.
Другий етап — це інфостілер на основі Rust, який націлений на облікові дані браузерів, криптовалютні гаманці, дані менеджерів паролів, хмарні та розробницькі секрети, ключі API сервісів ШІ, ключі SSH та токени платформ обміну повідомленнями. Він також надає зловмиснику можливість віддаленого виконання команд через зашифрований канал Tor і може поширюватися латерально, використовуючи викрадені ключі SSH для копіювання та виконання на інших системах.
Масштаб поширення
Користувач Reddit, який відстежує кампанію, стверджує, що вона поширилася на понад 200 пакетів AUR, або через скомпрометовані облікові записи мейнтейнерів, або шляхом прийняття покинутих пакетів. За даними цього ж дослідника, кампанія охопила досить популярні пакети AUR, такі як boringssl-git, icloudpd, windscribe-cli-v2-bin, stirling-pdf-desktop-bin, openconnect-sso, arduino-language-server-noclang-bin та pgadmin4-server. Статус компрометації цих конкретних пакетів не був незалежно підтверджений, і список усіх 200 пакетів AUR, які вважаються шкідливими, не був оприлюднений на момент публікації.
Реклама · cv-finder.com
Резюме розробника, яке читають до кінця
Подивіться приклад CV Software Engineer і зберіть своє за його структурою.
Що це означає для розробників
Ця ситуація безпосередньо впливає на розробників, оскільки шкідливе ПЗ націлене на викрадення хмарних та розробницьких секретів, ключів API сервісів ШІ, SSH-ключів та токенів платформ обміну повідомленнями. Крім того, завантажувач уникає виявлення в середовищах CI/CD, що вказує на ризик для автоматизованих процесів розробки.
Ключові факти
-
Arch Linux тимчасово відключив прийняття пакетів AUR через сплеск зловмисних захоплень.
-
Кампанія шкідливого ПЗ розпочалася 29 липня з пакета "openconnect-sso" і має схожість з попередніми атаками.
-
Шкідливе ПЗ є двоетапним інфостілером на основі Rust, що викрадає облікові дані, ключі SSH, секрети розробників та інші конфіденційні дані.
-
Завантажувач уникає виявлення в налагоджувачах, пісочницях, віртуальних машинах та середовищах CI/CD.
-
Кампанія, за припущеннями, поширилася на понад 200 пакетів AUR, включаючи популярні.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
BleepingComputerBill Toulas
Arch Linux disables AUR package adoption to stop malware flood31 липня 2026
Реклама · cv-finder.com
Резюме розробника, яке читають до кінця
Подивіться приклад CV Software Engineer і зберіть своє за його структурою.
Попередні статті
RefluXFS: Штучний інтелект виявив 9-річну вразливість ядра Linux, що загрожує мільйонам систем
Штучний інтелект Claude Mythos Preview від Anthropic допоміг Qualys виявити критичну вразливість RefluXFS в ядрі Linux, що існувала дев'ять років і загрожує понад 16,4 мільйонам систем.
FreeBSD: Не просто альтернатива Linux, а цілісна система зі своїми особливостями
Користувач поділився досвідом встановлення FreeBSD, виявивши її фундаментальні відмінності від Linux та спеціалізоване призначення для мережевих та серверних рішень.
Фронтенд-команди та спостережуваність: Чому це важливіше, ніж здається
Традиційно спостережуваність асоціювалася з бекендом, але для фронтенд-команд вона є ключовою для розуміння взаємодії користувача з системою та прийняття архітектурних рішень.
Наступні статті
Рон Гілберт Анонсував Thimbleweed Park 2 для PC, Mac та Linux
Легендарний дизайнер пригодницьких ігор Рон Гілберт оголосив про розробку Thimbleweed Park 2, продовження своєї піксельної point-and-click гри, що вийде на початку 2028 року.
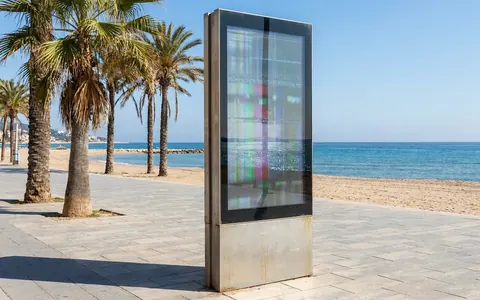
Ubuntu та Firefox зʼявилися на вуличних цифрових табло курорту Льорет-де-Мар
В іспанському курортному місті інформаційний екран замість туристичних даних показав системне сповіщення про оновлення Ubuntu та вітальне вікно браузера Firefox.