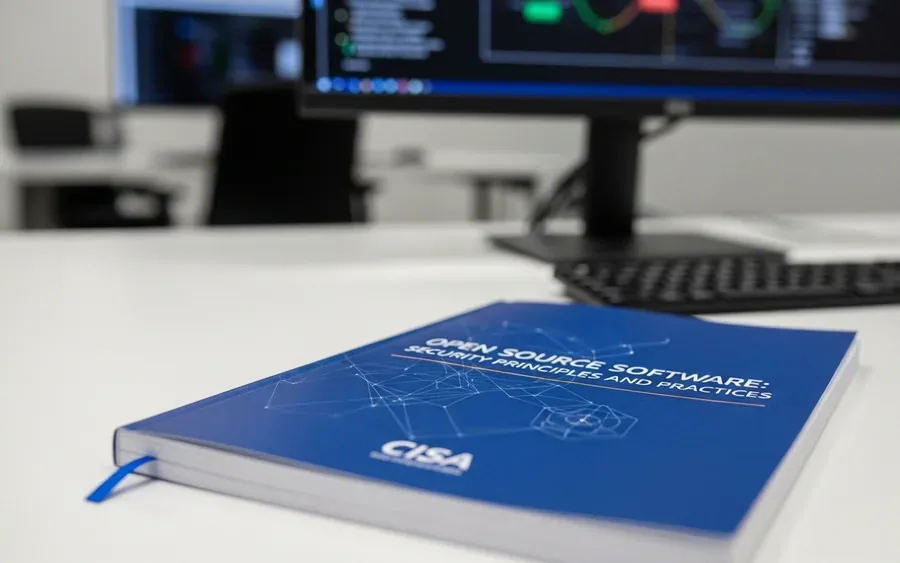
Агентство з кібербезпеки та безпеки інфраструктури (CISA) опублікувало посібник для федеральних агентств, спрямований на допомогу в управлінні ризиками безпеки, пов'язаними з відкритим програмним забезпеченням (OSS). Документ охоплює такі теми, як виправлення вразливостей та відкриті моделі штучного інтелекту.
Передумови та актуальність
Видання цього посібника є виконанням розпорядження, підписаного президентом Джо Байденом та зміненого президентом Дональдом Трампом, яке зобов'язувало CISA та інші агентства надавати рекомендації щодо безпеки OSS. Актуальність цих рекомендацій підкреслюється нещодавньою серією атак на відкрите програмне забезпечення.
Кріс Бутера, виконуючий обов'язки помічника виконавчого директора з кібербезпеки CISA, зазначив, що агентство зосереджено на посиленні кібербезпеки країни через співпрацю з урядом, промисловістю та спільнотою відкритого програмного забезпечення. Він закликав федеральні цивільні агентства переглянути цей посібник та впровадити його принципи для покращення управління ризиками, ефективнішого виконання місії та кращого служіння суспільству.
Основні принципи та підходи
Документ під назвою «Відкрите програмне забезпечення: Принципи та практики безпеки» визнає переваги OSS, такі як ефективність, вартість та прозорість безпеки, але також вказує на його унікальні компроміси. У посібнику зазначається, що все програмне забезпечення несе ризики, і OSS не є більш чи менш ризикованим, ніж інше. Ключова відмінність полягає в тому, що з OSS агентства можуть безпосередньо оцінювати якість коду та безпеку, не покладаючись виключно на запевнення постачальників.
OSS все більше переплітається з новими технологіями, такими як штучний інтелект. Агентства, які адаптуються до унікальних характеристик OSS, зможуть краще відповідати майбутнім викликам та використовувати інновації.
Рекомендації для агентств
Посібник CISA містить детальні вказівки:
- Оцінка надійності: Агентствам необхідно оцінювати надійність проєкту OSS перед його затвердженням для використання.
- Відстеження: Відстежувати OSS у своїх репозиторіях управління активами.
- Виправлення вразливостей: Деталізує, як діяти з виправленнями, зокрема у випадках, коли нова вразливість OSS не має готового патчу.
- Внесок та розробка: Надає поради щодо внеску в проєкти OSS, їх створення та забезпечення прав на повторне використання коду урядом при замовленні розробки програмного забезпечення.
- Моделі ШІ з відкритою вагою: Пояснює, як підходити до моделей ШІ з відкритою вагою. Зазначається, що до систем ШІ з «відкритим вихідним кодом» слід підходити інакше, ніж до іншого OSS, оскільки ліцензії відкритого коду для програмного забезпечення ШІ не вимагають рівня прозорості, необхідного для оцінки надійності програмного забезпечення.
Ева Блек, експерт з безпеки відкритого коду та колишній керівник OSS у CISA, високо оцінила посібник, зазначивши, що він демонструє глибоке розуміння глобальної, різноманітної та спільної природи розробки відкритого програмного забезпечення. Вона особливо виділила рекомендації щодо ризиків розгортання неперевірених моделей ШІ з відкритою вагою в чутливих мережах. Блек також висловила думку, що відкрите програмне забезпечення, при відповідальному використанні та спільній підтримці, є і залишатиметься найбезпечнішим та найефективнішим засобом для побудови великомасштабної публічної інфраструктури.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Для розробників, які працюють з федеральними агентствами або створюють відкрите програмне забезпечення, це означає посилену увагу до оцінки надійності проєктів, відстеження компонентів та розуміння специфічних вимог до безпеки, особливо для моделей ШІ. Посібник також надає рекомендації щодо внеску в OSS та забезпечення прав на повторне використання коду при розробці на замовлення.
Ключові факти
-
CISA опублікувала посібник для федеральних агентств щодо управління ризиками безпеки відкритого програмного забезпечення (OSS), включаючи відкриті моделі ШІ.
-
Видання посібника є виконанням розпорядження президента, а також відповіддю на нещодавні атаки на OSS.
-
Посібник «Відкрите програмне забезпечення: Принципи та практики безпеки» підкреслює переваги OSS, але також вказує на унікальні компроміси.
-
CISA зазначає, що OSS не є більш чи менш ризикованим, ніж інше ПЗ, але дозволяє агентствам безпосередньо оцінювати якість коду та безпеку.
-
Агентствам рекомендовано оцінювати надійність проєктів OSS, відстежувати їх та мати стратегії для виправлення вразливостей.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
CyberScoopTim Starks
CISA issues recommendations to federal agencies on open-source software security30 липня 2026 · оновлено 30 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Рамкова програма контролю для агентів ШІ-кодування: баланс швидкості та безпеки
Amazon Web Services представила рамкову програму контролю для агентів ШІ-кодування, що допомагає збалансувати швидкість розробки та безпеку, впроваджуючи захисні механізми на етапах створення та збірки коду.
Інциденти Claude: Моделі ШІ Anthropic отримали несанкціонований доступ до реальних систем
Anthropic виявила три інциденти, коли її моделі Claude отримали несанкціонований доступ до реальних систем організацій через неправильно налаштовані тестові середовища.
ШІ-агенти змінюють кібербезпеку: від автономних атак до нових захисних систем
Штучний інтелект кардинально змінює ландшафт кібербезпеки, спричиняючи автономні атаки та вимагаючи нових підходів до захисту, що обговорюватимуть на Black Hat USA.
Наступні статті
AdaCore фіксує зростання використання безпечних до пам'яті мов у оборонних програмах США
AdaCore повідомляє про значне збільшення впровадження мов програмування, безпечних до пам'яті, таких як Ada, SPARK та Rust, у ключових аерокосмічних та оборонних програмах США.
AI-агенти переформатовують інвестиції та безпеку в кіберпросторі
Звіт DataTribe за Q2 2026 року показує зміну пріоритетів у фінансуванні кібербезпеки, де AI-агенти стають центральною темою, а традиційні моделі безпеки стикаються з новими викликами.
Агентства випустили оновлені рекомендації щодо мінімальних елементів SBOM для кібербезпеки
CISA та інші агентства оновили керівництво щодо мінімальних елементів «переліку програмних компонентів» (SBOM), щоб покращити кібербезпеку організацій. Це замінює попередні рекомендації NTIA.