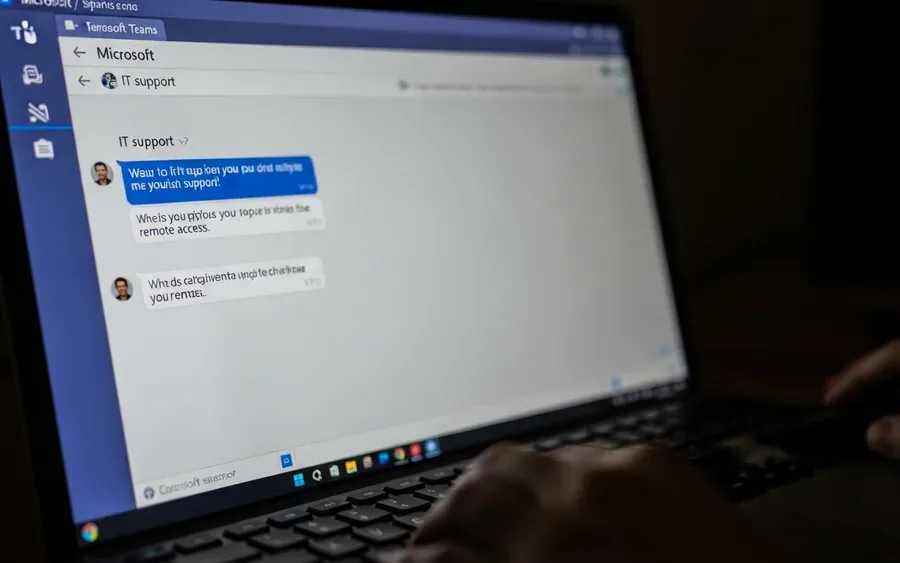
Кіберзлочинці використовують Microsoft Teams для атак
Кіберзлочинці використовували Microsoft Teams у багатомісячній кампанії соціальної інженерії, що призвела до розгортання ransomware Chaos. За даними звіту компанії Sophos, десятки компаній у США та Канаді стали мішенями цих атак.
Механізм атаки
Група загроз, відстежувана як STAC4749, ініціювала чати або дзвінки через Microsoft Teams, видаючи себе за службу підтримки або IT-відділ. Після встановлення віддаленої сесії за допомогою Microsoft Quick Assist або хмарного інструменту RemSupp, хакери розгортали PowerShell для забезпечення стійкості та виконання шкідливих програм. Атаки відбувалися в період з лютого по червень.
Цілі та мотивація
Цілями атак були організації в секторах послуг, виробництва, енергетики, будівництва та інженерії. Мотивація злочинців виявилася фінансовою, а не шпигунською. Хоча в деяких випадках дані були викрадені, дослідники не спостерігали поведінки, типової для акторів, орієнтованих на шпигунство, таких як довгострокова стійкість або прихований доступ. Атаки відповідали операціям подвійного вимагання, які надають пріоритет швидкості.
Використане програмне забезпечення та групи
У щонайменше трьох випадках хакери розгорнули Chaos ransomware на скомпрометованій системі. Час від початкового доступу до розгортання ransomware становив 17 годин в одному з випадків, що відповідає попереднім інцидентам з Chaos. Chaos ransomware-as-a-service активний з лютого 2025 року і пов'язаний з колишніми членами групи BlackSuit ransomware. Деякі тактики, використані в цій кампанії, збігаються з попередніми атаками Chaos, включаючи використання Microsoft Teams та Quick Assist для вішингу. Попередні атаки також використовували DWAgent та AnyDesk для горизонтального переміщення.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Новина демонструє, що зловмисники використовують PowerShell для забезпечення стійкості та виконання шкідливих програм після встановлення віддаленої сесії через інструменти, такі як Microsoft Quick Assist або RemSupp. Це підкреслює, що розробники, які створюють або інтегрують подібні інструменти, повинні бути обізнані з потенційними векторами їх зловживання.
Ключові факти
-
Десятки компаній у США та Канаді стали мішенями.
-
Атаки використовували Microsoft Teams для соціальної інженерії.
-
Хакери видавали себе за IT-підтримку.
-
Використовувалися Microsoft Quick Assist або RemSupp для віддалених сесій.
-
Розгортався Chaos ransomware.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
Cybersecurity DiveDavid Jones
Hackers abuse Microsoft Teams in ransomware campaign through fake IT support30 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Експертиза Калеба Скіта у кібербезпеці та захисті даних
Калеб Скіт є визнаним фахівцем у сфері кібербезпеки та захисту даних, консультуючи компанії з питань управління ризиками, реагування на інциденти та дотримання регуляторних вимог.
Північнокорейські хакери розширюють атаки на ланцюги поставок відкритого ПЗ
Amazon Threat Intelligence пов'язала північнокорейську групу Sapphire Sleet з компрометацією популярних бібліотек JavaScript, що свідчить про зміну тактики кіберзлочинців.
Кібербезпека у "ідеальному штормі" та роль ШІ: погляд Glilot Capital
Нофар Амікам з Glilot Capital вважає кіберсектор "ідеальним штормом", де нові технології посилюють хакерів та автоматизують захист. Вона підкреслює фундаментальну роль ШІ у наступному поколінні ПЗ.
Наступні статті
Білий дім запускає GOLD EAGLE: AI-платформа для кібербезпеки критичної інфраструктури
Білий дім запустив GOLD EAGLE, нову державно-приватну платформу для координації виявлення та усунення кібервразливостей критичної інфраструктури США за допомогою передового ШІ.
Amazon пов'язує Північну Корею з атаками на open-source програмне забезпечення
Amazon виявив північнокорейську групу, яка стоїть за численними компрометаціями популярних open-source бібліотек, що загрожує ланцюгам постачання ПЗ.
Catalyst NEA 2026: Форум зосередиться на ШІ, кібербезпеці та розвитку робочої сили
Університет штату Арканзас проведе Catalyst NEA 2026, форум, присвячений економічному розвитку та лідерству, з акцентом на ШІ, кібербезпеці, партнерствах та розвитку робочої сили.