Визнання у Gartner Hype Cycle for Application Security, 2026
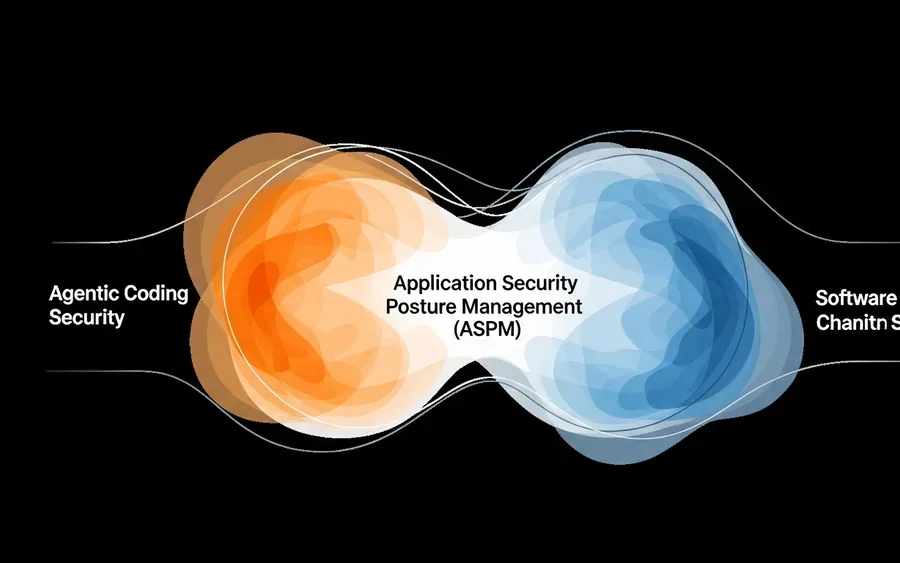
Компанію OX Security було відзначено як "Зразкового Постачальника" (Sample Vendor) у звіті Gartner® Hype Cycle™ for Application Security, 2026. Це визнання охоплює три ключові категорії: Agentic Coding Security, Application Security Posture Management (ASPM) та Software Supply Chain Security (SSCS).
Agentic Coding Security
Gartner визначає Agentic Coding Security як напрямок, що зосереджений на забезпеченні безпеки розробки та розгортання програмного забезпечення з використанням автоматизованих агентів ШІ для генерації коду. Згідно з дослідженням, для відповідності встановленим стандартам кібербезпеки, агентне кодування вимагає ретельної перевірки безпеки та прозорості.
Application Security Posture Management (ASPM)
Платформи ASPM, за описом Gartner, централізують видимість та управління ризиками, пов'язаними з безпекою додатків. Вони збирають, дедуплікують та нормалізують сигнали від інструментів безпеки по всьому DevSecOps-конвеєру та середовищам виконання, збагачуючи їх бізнес- та операційним контекстом для точного вимірювання ризиків та визначення пріоритетів усунення.
Software Supply Chain Security (SSCS)
Gartner описує SSCS як захист програмного забезпечення, розробників та середовищ від скомпрометованого коду, інструментів, ідентифікаторів та конвеєрів під час розробки, доставки та після розгортання. Цей підхід зменшує ризики від третіх сторін через курацію залежностей на основі політик, аналіз складу програмного забезпечення (SCA) та інспекцію специфікацій програмного забезпечення (SBOM).
Холістичний Підхід OX Security
OX Security зазначає, що їхнє бачення сучасної безпеки додатків отримало визнання. Компанія вважає, що оскільки ШІ швидко змінює способи розробки програмного забезпечення, ландшафт загроз також швидко трансформується. Незважаючи на еволюцію інструментів та потреб, основний виклик залишається: безпекою не можна керувати ізольовано. OX Security розглядає життєвий цикл розробки програмного забезпечення цілісно, вважаючи, що ці три категорії не є окремими ініціативами, а представляють собою єдиний безперервний ланцюг – від моменту, коли ШІ просять згенерувати рядок коду, до моменту його запуску у виробництво.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Ця новина підкреслює зростаючу важливість інтегрованих підходів до безпеки в розробці програмного забезпечення. Для розробників це означає потребу враховувати безпеку на кожному етапі життєвого циклу, від генерації коду ШІ до розгортання, а також розуміти, як інструменти ASPM та SSCS допомагають керувати ризиками в DevSecOps-конвеєрах.
Ключові факти
-
OX Security визнано "Зразковим Постачальником" у звіті Gartner Hype Cycle for Application Security, 2026.
-
Визнання охоплює категорії Agentic Coding Security, Application Security Posture Management (ASPM) та Software Supply Chain Security (SSCS).
-
Agentic Coding Security фокусується на безпеці розробки з використанням ШІ-агентів для генерації коду.
-
ASPM платформи централізують видимість та управління ризиками безпеки додатків у DevSecOps-конвеєрах.
-
SSCS захищає програмне забезпечення, розробників та середовища від скомпрометованого коду та інструментів.
Джерела
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
OX SecurityOX Security
OX Security Named a Sample Vendor Across Three Categories in the Gartner® Hype Cycle™ for Application Security, 202628 липня 2026 · оновлено 28 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Безпека контейнерів у Kubernetes: що команди часто ігнорують під час виконання
Безпека Kubernetes часто зосереджується на етапах до виконання, залишаючи значні прогалини. Матеріал розглядає критичні аспекти безпеки під час виконання контейнерів та поширені недоліки.
Microsoft представляє нову AI-модель для кібербезпеки MDASH: вища точність, менші витрати
Microsoft представила MAI-Cyber-1-Flash, нову AI-модель для кібербезпеки в платформі MDASH. Вона досягла 95.95% на CyberGym та обіцяє зниження витрат на 50%.
Microsoft представляє Project Perception: нові AI-рішення для кібербезпеки
Microsoft представила Project Perception, нову платформу кібербезпеки на базі ШІ, що включає модель MAI-Cyber-1-Flash. Компанія заявляє про її перевагу над конкурентами за ефективністю та вартістю.
Наступні статті
Microsoft представила ШІ-модель MAI-Cyber-1-Flash для кібербезпеки з високою продуктивністю та низькою вартістю
Microsoft анонсувала нову ШІ-модель MAI-Cyber-1-Flash для виявлення вразливостей у кібербезпеці, яка перевершує конкурентів за продуктивністю та вартістю.
Компанії більше бояться AI-загроз, ніж традиційних кіберризиків
Згідно зі звітом Arctic Wolf, бізнес більше стурбований загрозами, пов'язаними зі штучним інтелектом, ніж звичайними кіберризиками, що може підірвати їхню готовність до реальних атак.
Кібератаки коштуватимуть $10,2 трильйона цього року, а 4,8 мільйона вакансій залишаються незаповненими
За оцінками, світові збитки бізнесу від кібератак сягнуть $10,2 трильйона у 2026 році, тоді як галузь кібербезпеки має 4,8 мільйона незаповнених вакансій.