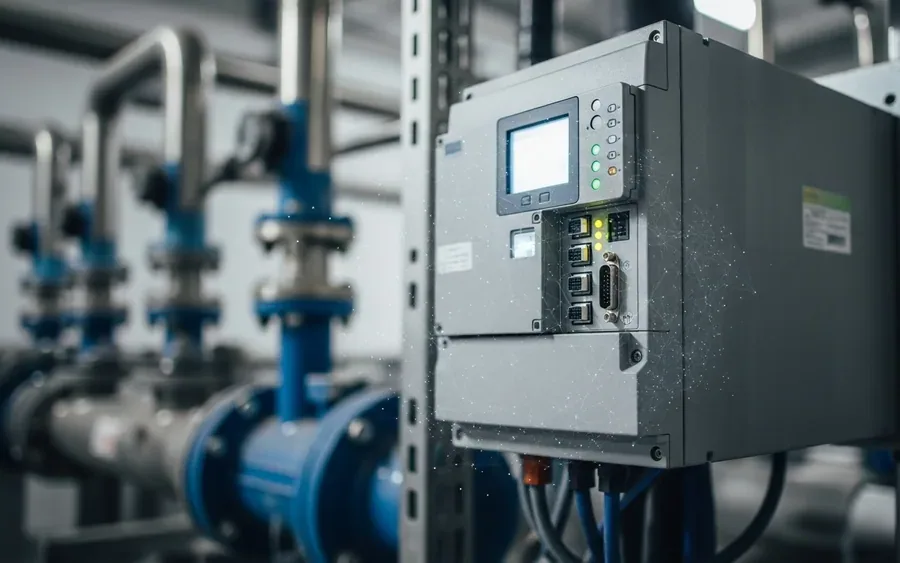
Кібератаки, що вразили понад 30 муніципальних водогонів у сусідній Міннесоті, спричинили порушення роботи та оголошення рекомендацій щодо кип'ятіння води в кількох громадах. Ці інциденти спонукали федеральні та державні органи посилити пильність у всьому регіоні.
Розслідування та політичні коментарі
ФБР активно розслідує ці атаки, а розвідувальні дані вказують на можливий зв'язок з хакерами в Ірані. Однак президент Дональд Трамп применшив іноземну причетність, натомість звинувативши місцеве керівництво. «Я б звинуватив у цьому Міннесоту та губернатора, корумпованого губернатора Міннесоти», — сказав Трамп. «Вони люблять говорити, о, це Іран. Ірану б так пощастило. В Ірана більші проблеми, ніж турбуватися про Міннесоту».
Попередження та вразливі системи у Вісконсині
Департамент природних ресурсів Вісконсину 27 липня видав попередження про безпеку, повідомивши місцевих керівників водогонів про активну загрозу. Це попередження було видано після того, як розвідувальний відділ штату ідентифікував три конкретні типи програмованих логічних контролерів (ПЛК) — промислових комп'ютерів, що використовуються для моніторингу та контролю автоматизованого водопровідного обладнання, — які є дуже вразливими до шкідливої діяльності.
Експерт з кібербезпеки Брайс Остін назвав це «тривожним дзвінком для всієї критичної інфраструктури в усіх штатах». Він додав: «Ми повинні бути готовими до кібератак. Це не питання „якщо“, це питання „коли“».
Вісконсин був серед семи штатів, визначених як вразливі в нещодавніх федеральних звітах про загрози.
Місцева реакція та заходи безпеки
Менеджер комунального підприємства Чіппева-Фоллс Брендон Чесафскі заявив, що вони добре підготовлені для запобігання подібним інцидентам. Представники Чіппева-Фоллс підтвердили, що їхнє муніципальне підприємство не використовує жодного з вразливих брендів ПЛК, виділених у попередженні штату. Крім того, керівники Чіппева-Фоллс та округу Чіппева зустрілися цього тижня з представниками Агентства з охорони навколишнього середовища, щоб отримати брифінги щодо атак у Міннесоті та переглянути оборонні стратегії.
Директор з інформаційних технологій міста О-Клер Боб Нельсон заявив: «Наразі немає жодних ознак того, що наше підприємство постраждало. Ми залишаємося відданими забезпеченню безпечного та надійного водопостачання для нашої громади та продовжуватимемо оцінювати ситуацію та реагувати належним чином».
Представники комунальних служб О-Клер та Чіппева-Фоллс підтвердили, що вони активно моніторять свої системи на предмет потенційних слабких місць і впевнені, що місцеві муніципальні водогони залишаються повністю захищеними.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Ця новина підкреслює критичну вразливість програмованих логічних контролерів (ПЛК) у промислових системах, що вимагає від розробників та інженерів, які працюють з критичною інфраструктурою, посиленої уваги до кібербезпеки та вибору обладнання. Необхідно враховувати ризики, пов'язані з певними типами ПЛК, та розробляти надійніші захисні стратегії.
Ключові факти
-
Понад 30 муніципальних водогонів у Міннесоті стали мішенню кібератак.
-
Атаки в Міннесоті порушили роботу та спричинили рекомендації щодо кип'ятіння води.
-
ФБР розслідує атаки, розвіддані вказують на можливий зв'язок з хакерами в Ірані.
-
Президент Дональд Трамп звинуватив у атаках керівництво Міннесоти.
-
Департамент природних ресурсів Вісконсину видав попередження про безпеку 27 липня.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
https://www.weau.comTydriana Antwi
MN water hacks trigger federal alerts for Wisconsin systems31 липня 2026 · оновлено 31 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Кіберзагрози для водних систем: Увага до ПЛК та інтернет-доступних систем
Експерти попереджають про зростаючі кіберзагрози для водних систем, особливо щодо програмованих логічних контролерів (ПЛК), після інцидентів у сусідніх штатах.
Кібербезпека як рушій цінності: Новий підхід приватного капіталу до продажу активів
Приватні інвестиційні компанії змінюють своє ставлення до кібербезпеки, перетворюючи її з витратної статті на ключовий фактор збільшення вартості активів при виході з інвестицій.
Кібербезпека у 2026 році: Нові загрози та трансформація підходів
У середині 2026 року кібербезпека переживає переломний момент через злиття нових технологій, еволюцію зловмисників та зміну глобальної динаміки, що посилює тиск на організації.
Наступні статті
Кібербезпека у вищій освіті: Чому коледжі є основними цілями
Кібератаки на заклади вищої освіти зростають, загрожуючи даним студентів та співробітників, фінансам та репутації. Це більше не лише ІТ-проблема, а пріоритет управління ризиками.
Кібербезпека в епоху ШІ: Зростання акцій Palo Alto та CrowdStrike та дебати щодо їх оцінки
Акції провідних компаній кібербезпеки Palo Alto Networks та CrowdStrike демонструють значне зростання, але їх високі мультиплікатори викликають дискусії серед інвесторів, особливо в контексті розвитку ШІ.
Штучний інтелект створює кібербезпековий беклог, який неможливо просто виправити
ШІ прискорює виявлення вразливостей, але компанії не встигають їх виправляти, що змушує фінансових та безпекових директорів переосмислювати підходи до кібербезпеки.