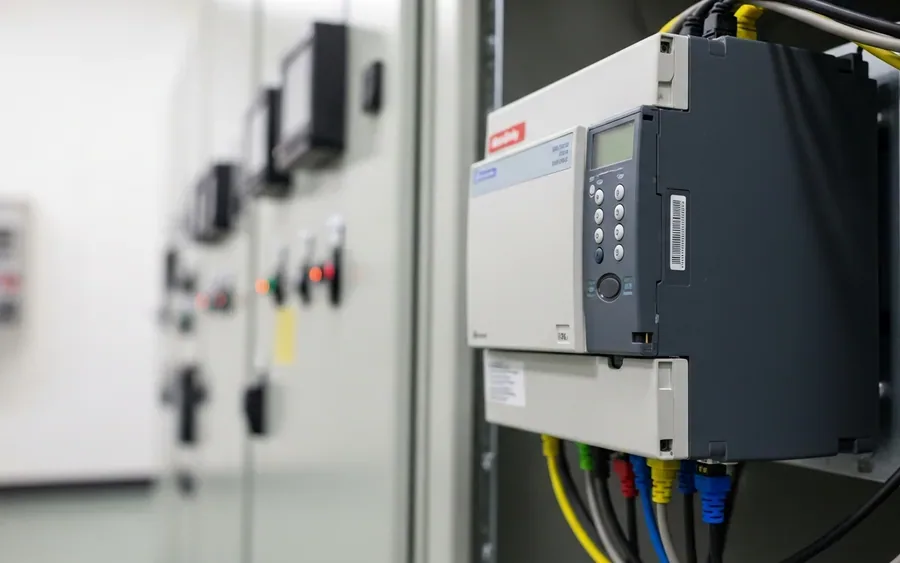
Федеральні та вісконсинські чиновники закликають водоканали посилити безпеку критичних інфраструктурних систем. Це попередження було видано після кіберінцидентів у сусідній Міннесоті, які порушили роботу водопостачання та викликали занепокоєння щодо вразливостей у системах управління комунальних служб.
Цілі атак: Інтернет-доступні PLC
У спільному публічному попередженні, виданому ФБР та Агентством з охорони навколишнього середовища (EPA), зазначено, що зловмисники атакували інтернет-доступні програмовані логічні контролери (PLC), які використовуються водоканалами щонайменше у семи штатах. Федеральні чиновники повідомили, що деякі інциденти призвели до збоїв у роботі, включаючи втрату тиску та перехід комунальних служб на ручне управління.
Агентство з кібербезпеки та безпеки інфраструктури (CISA) також попередило про «значне збільшення» кількості кібератак на PLC, що використовуються системами водопостачання та водовідведення. Експерт з кібербезпеки Холден зазначив, що промислові системи управління, доступні через інтернет, залишаються проблемою. За його словами, вони «просто відкриті в інтернеті, викриваючи свої внутрішні конфігурації». Холден підкреслив, що водопостачання має здійснюватися через закриті контури та відокремлені від інтернету системи управління.
Рекомендації та заходи безпеки
Федеральні чиновники закликають комунальні служби видалити операційні технологічні системи, доступні через інтернет, посилити паролі та переглянути контроль віддаленого доступу.
Ситуація у Вісконсині та реакція компаній
Незважаючи на попередження, офіційні особи Вісконсину заявляють, що наразі немає підтверджених компрометацій водних систем штату. Представник Департаменту природних ресурсів (DNR) повідомив, що DNR продовжуватиме координувати повідомлення для систем у міру надходження додаткової інформації.
Milwaukee Water Works заявила, що усвідомлює підвищені занепокоєння щодо кібербезпеки та активно моніторить свої системи, залишаючись впевненою в їхній безпеці. Milwaukee Metropolitan Sewerage District також повідомила, що уважно стежить за своїми системами та підтримує регулярний контакт з Міністерством внутрішньої безпеки.
Федеральні та державні попередження конкретно згадують PLC Allen-Bradley виробництва компанії Rockwell Automation з Мілуокі. У своїй заяві Rockwell Automation повідомила, що працює з клієнтами, партнерами та державними установами щодо повідомлень про несанкціоновану кіберактивність та збої в деяких комунальних службах, підкреслюючи, що компанія серйозно ставиться до безпеки своїх продуктів та рішень. Чиновники наголосили, що наразі немає жодних ознак того, що питна вода у Вісконсині постраждала.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Ця новина підкреслює критичну важливість безпеки для розробників, які працюють з промисловими системами управління (ICS) та операційними технологіями (OT). Вона вказує на необхідність усунення прямого доступу до інтернету для PLC, посилення механізмів автентифікації, таких як паролі, та ретельного перегляду контролю віддаленого доступу, щоб запобігти викриттю внутрішніх конфігурацій та операційним збоям.
Ключові факти
-
Федеральні та вісконсинські чиновники попереджають водоканали про кіберзагрози критичній інфраструктурі.
-
Кіберінциденти в Міннесоті порушили роботу водопостачання та виявили вразливості в системах управління.
-
Зловмисники атакували інтернет-доступні програмовані логічні контролери (PLC) у щонайменше семи штатах.
-
Деякі інциденти призвели до збоїв, включаючи втрату тиску та перехід на ручне управління.
-
Експерт з кібербезпеки Холден наголошує, що інтернет-доступні промислові системи управління є проблемою.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
TMJ4 News
Cybersecurity expert explains cyber threats facing Wisconsin water systems31 липня 2026 · оновлено 31 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Кібербезпека як рушій цінності: Новий підхід приватного капіталу до продажу активів
Приватні інвестиційні компанії змінюють своє ставлення до кібербезпеки, перетворюючи її з витратної статті на ключовий фактор збільшення вартості активів при виході з інвестицій.
Кібербезпека у 2026 році: Нові загрози та трансформація підходів
У середині 2026 року кібербезпека переживає переломний момент через злиття нових технологій, еволюцію зловмисників та зміну глобальної динаміки, що посилює тиск на організації.
Каліфорнія запускає Cal-Secure 2.0: оновлена стратегія кібербезпеки проти загроз ШІ
Каліфорнія представила Cal-Secure 2.0, нову стратегію кібербезпеки для захисту державних систем від зростаючих онлайн-загроз, включаючи кібератаки з використанням штучного інтелекту.
Наступні статті
Кібератаки на водогони Міннесоти викликали федеральні попередження для Вісконсину
Кібератаки на понад 30 водогонів у Міннесоті призвели до федеральних попереджень та підвищеної пильності у Вісконсині, особливо щодо вразливих промислових контролерів.
Кібербезпека у вищій освіті: Чому коледжі є основними цілями
Кібератаки на заклади вищої освіти зростають, загрожуючи даним студентів та співробітників, фінансам та репутації. Це більше не лише ІТ-проблема, а пріоритет управління ризиками.
Кібербезпека в епоху ШІ: Зростання акцій Palo Alto та CrowdStrike та дебати щодо їх оцінки
Акції провідних компаній кібербезпеки Palo Alto Networks та CrowdStrike демонструють значне зростання, але їх високі мультиплікатори викликають дискусії серед інвесторів, особливо в контексті розвитку ШІ.