Leidos запускає Parcata™ для боротьби з кіберзагрозами
Компанія Leidos представила Parcata™, власну платформу, розроблену для автономного виявлення та усунення вразливостей програмного забезпечення. Цей інструмент призначений для урядових та комерційних організацій, щоб допомогти їм запобігати потенційним кіберзагрозам.
Технологічні можливості Parcata™
Parcata™ є інструментом нового покоління, який не залежить від конкретної моделі. Він використовує різноманітні великі мовні моделі (LLM) для прискорення виявлення вразливостей як у власному, так і в сторонньому програмному забезпеченні. Однією з ключових можливостей платформи є здатність виправляти вразливості нульового дня в реальному часі.
Джейсон О'Коннор, президент Leidos Intelligence, зазначив, що використання ШІ кіберпротивниками "змінило правила гри", підкреслюючи необхідність виявлення та усунення загроз до виникнення порушень.
Розробка та валідація
Платформа Parcata™ була розроблена командою Kudu Dynamics компанії Leidos. Її технологія пройшла валідацію через AI Cyber Challenge DARPA.
Наразі Parcata™ вже продемонструвала свої можливості під час нещодавніх внутрішніх технічних вправ. Leidos застосовує її до власного коду перед розгортанням у місійних середовищах. Ця робота відповідає стратегії Leidos NorthStar 2030, яка зосереджена на можливостях, що базуються на ШІ, та їх ефективності в оперативному масштабі в динамічних бойових умовах.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Для розробників це означає потенційну автоматизацію процесів виявлення та виправлення вразливостей у їхньому коді, включаючи вразливості нульового дня. Це може прискорити цикл розробки та підвищити безпеку програмного забезпечення, зменшуючи ручну працю з пошуку та виправлення помилок.
Ключові факти
-
Leidos представила платформу Parcata™.
-
Parcata™ призначена для автономного виявлення та усунення вразливостей програмного забезпечення.
-
Платформа використовує різноманітні великі мовні моделі (LLM).
-
Вона може прискорювати виявлення вразливостей у власному та сторонньому ПЗ.
-
Parcata™ здатна виправляти вразливості нульового дня в реальному часі.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
Leidos Holdings
Leidos introduces new AI platform to find, fix cybersecurity vulnerabilities29 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Координована кібератака на водні системи Міннесоти: розслідування триває
Федеральні та державні органи розслідують координовану кібератаку на операційні технології понад 30 комунальних водних систем у Міннесоті, що тривала два дні.
Кібербезпека ОТ в енергетиці: виклики від застарілих систем до кадрового дефіциту
Сектор енергетики стикається зі зростанням кібератак на операційні технології (ОТ), що призводить до значних збитків. Проблеми включають застарілі системи, неефективні плани відновлення та критичний дефіцит кваліфікованих кадрів.
NSF запускає програму стипендій CyberAICorps для розвитку кадрів у сфері ШІ та кібербезпеки
Національний науковий фонд США оголосив про перші нагороди в рамках програми CyberAICorps Scholarship for Service, спрямованої на підготовку фахівців у галузі ШІ та кібербезпеки.
Наступні статті
ЄС посилює глобальну кібербезпеку на першій сесії Механізму ООН
Європейський Союз активно просував конкретні дії для зміцнення глобальної кібербезпеки під час першої пленарної сесії Глобального механізму ООН у Нью-Йорку.
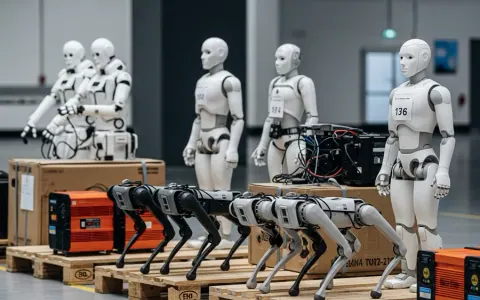
США заборонили імпорт нових китайських роботів та інверторів через загрози безпеці
Сполучені Штати заборонили імпорт нових китайських гуманоїдних роботів, роботів-собак та інверторів, посилаючись на ризики для кібер- та національної безпеки критичної інфраструктури.
Зростання вартості витоків даних та ризики некерованого ШІ
Згідно зі звітом IBM, вартість витоків даних зростає, а некерований ШІ створює нові ризики через відсутність належного контролю доступу та управління.