ЄС закликає до конкретних дій у сфері кібербезпеки
Європейський Союз взяв активну участь у першій основній пленарній сесії Глобального механізму ООН щодо відповідальної поведінки держав у кіберпросторі, що відбулася з 20 по 24 липня в Нью-Йорку. Метою участі ЄС було просування конкретних дій для зміцнення глобальної кібербезпеки.
Кіберзагрози, такі як атаки на лікарні, критичну інфраструктуру та програми-вимагачі, що націлені на бізнес і державні послуги, дедалі більше впливають на життя людей у всьому світі. У зв'язку з цим, зміцнення міжнародної співпраці є ключовим для підтримки відкритого, вільного, стабільного та безпечного кіберпростору.
Роль ЄС та пріоритети
Європейський Союз є одним з найбільших постачальників допомоги у розбудові кіберпотенціалу, виділивши 140 мільйонів євро на проєкти, що підтримують партнерів по всьому світу. Завдяки цим партнерствам ЄС допомагає країнам зміцнювати їхню кіберстійкість та сприяє впровадженню міжнародного порядку, заснованого на правилах, у кіберпросторі.
Під час пленарної сесії ЄС закликав до конкретного прогресу у впровадженні рамкової програми ООН щодо відповідальної поведінки держав у кіберпросторі, зосередившись на чотирьох пріоритетах:
- Просування практичної роботи з таких питань, як захист критичної інфраструктури, програми-вимагачі та наслідки штучного інтелекту для кібербезпеки.
- Підтримка впровадження рамкової програми ООН, включаючи застосування міжнародного права та 11 добровільних норм відповідальної поведінки держав.
- Сприяння участі експертів з урядів та багатосторонніх зацікавлених сторін.
- Зміцнення кіберстійкості в усьому світі через міжнародні партнерства та розбудову потенціалу.
ЄС також представив неофіційний документ (non-paper), що демонструє конкретні приклади впровадження норм ООН щодо відповідальної поведінки держав. Разом з регіональними партнерами та громадянським суспільством ЄС організував паралельний захід, присвячений впровадженню цих норм, за участю Голови Глобального механізму, посла Егрісельди Лопес з Сальвадору.
Глобальний механізм ООН: ключові аспекти
Глобальний механізм ООН з кібербезпеки є першим постійним форумом, де всі держави-члени ООН можуть співпрацювати для зміцнення відповідальної поведінки держав у кіберпросторі. Його створення у 2025 році стало найважливішим інституційним розвитком за останні десятиліття у сфері міжнародної безпеки в кіберпросторі.
Механізм дозволяє країнам обмінюватися досвідом, протидіяти новим кіберзагрозам та розвивати практичну співпрацю для зменшення ризиків і зміцнення глобальної стійкості до кіберзагроз. Він ґрунтується на більш ніж двох десятиліттях переговорів ООН і зосереджений на п'яти ключових напрямках:
- Протидія кіберзагрозам.
- Застосування міжнародного права в кіберпросторі.
- Впровадження узгоджених норм відповідальної поведінки держав.
- Зміцнення заходів довіри.
- Підтримка розбудови кіберпотенціалу в усьому світі.
Після завершення першої пленарної сесії увага тепер зосереджена на перетворенні зобов'язань на дії. Спеціальні тематичні робочі групи розпочнуть засідання пізніше цього року, і Європейський Союз продовжить підтримувати їхню роботу для зміцнення міжнародної співпраці та просування відкритого, вільного, стабільного та безпечного кіберпростору.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Новина підкреслює зростаючу увагу до кібербезпеки критичної інфраструктури, програм-вимагачів та наслідків штучного інтелекту для кібербезпеки. Це може означати посилення вимог до безпеки в розробці програмного забезпечення та систем, а також потенційні можливості для розробників, що спеціалізуються на кіберзахисті та безпечному кодуванні, особливо в контексті міжнародних стандартів та співпраці.
Ключові факти
-
Перша пленарна сесія Глобального механізму ООН щодо відповідальної поведінки держав у кіберпросторі відбулася з 20 по 24 липня в Нью-Йорку.
-
Європейський Союз просував конкретні дії для зміцнення глобальної кібербезпеки.
-
ЄС є одним з найбільших постачальників допомоги у розбудові кіберпотенціалу, виділивши 140 мільйонів євро на проєкти.
-
ЄС визначив чотири пріоритети, включаючи захист критичної інфраструктури, боротьбу з програмами-вимагачами та наслідки ШІ для кібербезпеки.
-
Глобальний механізм ООН є першим постійним форумом для всіх держав-членів ООН з питань кібербезпеки, заснованим у 2025 році.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
EEAS
EU promotes global cooperation on cybersecurity at first UN Global Mechanism session29 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
Leidos представляє платформу Parcata™ для автономного усунення кіберзагроз за допомогою ШІ
Leidos представила Parcata™, нову платформу на базі ШІ, яка автономно виявляє та виправляє вразливості програмного забезпечення, включаючи нульового дня, для урядових та комерційних організацій.
Координована кібератака на водні системи Міннесоти: розслідування триває
Федеральні та державні органи розслідують координовану кібератаку на операційні технології понад 30 комунальних водних систем у Міннесоті, що тривала два дні.
Кібербезпека ОТ в енергетиці: виклики від застарілих систем до кадрового дефіциту
Сектор енергетики стикається зі зростанням кібератак на операційні технології (ОТ), що призводить до значних збитків. Проблеми включають застарілі системи, неефективні плани відновлення та критичний дефіцит кваліфікованих кадрів.
Наступні статті
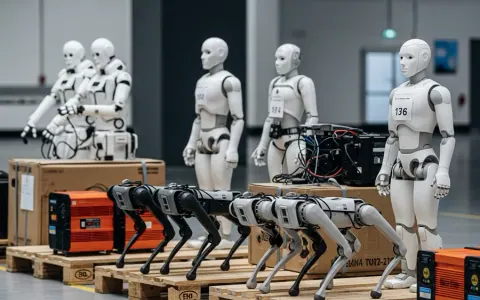
США заборонили імпорт нових китайських роботів та інверторів через загрози безпеці
Сполучені Штати заборонили імпорт нових китайських гуманоїдних роботів, роботів-собак та інверторів, посилаючись на ризики для кібер- та національної безпеки критичної інфраструктури.
Зростання вартості витоків даних та ризики некерованого ШІ
Згідно зі звітом IBM, вартість витоків даних зростає, а некерований ШІ створює нові ризики через відсутність належного контролю доступу та управління.
Захист оновлень пакетів npm та pip в Amazon Linux за допомогою затримки публікації
Перші години після публікації пакетів npm та PyPI є найризикованішими. Amazon Linux пропонує конфігурацію затримки оновлень (cooldown) для захисту від несподіваних пакетів, надаючи час для виявлення загроз.