OpenAI випустила інтерфейс командного рядка (CLI) та комплект для розробки програмного забезпечення (SDK) Codex Security як відкритий вихідний код під ліцензією Apache 2.0. Це надає новий спосіб інтеграції її AI-сканера безпеки в робочі процеси розробки.
Можливості та інтеграція
CLI може сканувати репозиторії, переглядати staged та unstaged зміни перед комітом, порівнювати результати сканувань та експортувати їх для використання в інших інструментах сканування коду. Команди також можуть запускати його в CI (безперервній інтеграції) та встановлювати поріг серйозності, при перевищенні якого сканування повертатиме статус 'failed'. OpenAI рекомендує починати з консультативних результатів, перш ніж дозволяти виявленим проблемам впливати на перевірку CI.
Оскільки клієнтський код є публічним, команди можуть перевіряти та адаптувати CLI або SDK відповідно до своїх інструментів.
Обмеження та залежність від сервісу OpenAI
Відкритість зупиняється на рівні інтеграції, оскільки сервіс, який виконує базовий аналіз, залишається під контролем OpenAI. Мітч Ешлі, віце-президент Futurum Group, зазначив, що OpenAI відкрила клієнтську частину, але залишила сканер закритою, назвавши це «дистрибуцією, а не відкритістю». За його словами, CLI Apache-2.0 інтегрується в конфігурації CI та pre-commit хуки, тоді як бета-версія бекенду містить модель, логіку тріажу та відносини з білінгом.
На практиці команди не можуть використовувати опублікований клієнтський код самостійно для роботи автономного сканера. CLI та SDK залишаються в обмеженій бета-версії та доступні лише для затверджених клієнтів та партнерів. Локальні користувачі входять за допомогою облікового запису ChatGPT, тоді як CI та інші автоматизовані робочі процеси використовують ключ API OpenAI. Повне сканування репозиторіїв також може вимагати Trusted Access for Cyber. Таким чином, розробники можуть перевіряти та модифікувати програмне забезпечення для інтеграції, але система, яка генерує та оцінює результати, все ще залежить від хостингового сервісу OpenAI.
Роль агента безпеки та питання надійності
Сканування безпеки в CI вже є поширеним явищем, і існуючі платформи безпеки додатків все частіше додають функції AI для оцінки виявлених проблем, генерації виправлень та перевірки їх ефективності. Codex Security поєднує ці дії в більш інтегрованому робочому процесі агента. За даними OpenAI, агент створює модель загроз для репозиторію, досліджує можливі шляхи атаки, намагається відтворити підозрювані вразливості в ізольованому середовищі та пропонує патчі для перегляду людиною. Потім він може перевірити, чи залишається вразливість після злиття виправлення.
Мітч Ешлі підкреслив, що просування полягає в агентові, який підтверджує знахідку, пише патч і перевіряє його в різних запусках. Надання агенту відповідальності за перевірку потенційних вразливостей та запропонованих виправлень підвищує стандарт, якому він повинен відповідати, перш ніж команди дозволять його виводу блокувати зміни коду. OpenAI зазначає, що сканування AI може давати різні результати навіть при незмінній конфігурації, і що зникнення раніше повідомленої проблеми з пізнішого сканування не доводить, що вразливість була виправлена.
Ешлі вважає, що Codex Security має отримати роль 'merge gate' лише після того, як OpenAI продемонструє, що повторні сканування одного й того ж коду дають достатньо послідовні результати. Для команд DevOps залишається невирішеним питання, чи можуть ці результати стати достатньо надійними, щоб вирішувати, чи слід дозволяти злиття зміни коду.
Реклама · cv-finder.com
Покажіть AI-стек у резюме без зайвого шуму
AI-асистент CV-Finder допоможе описати LLM/ML-проєкти через результати.
Що це означає для розробників
Розробники тепер можуть інтегрувати клієнтську частину Codex Security CLI та SDK у свої робочі процеси CI/CD та pre-commit хуки, перевіряючи та адаптуючи відкритий вихідний код. Однак, для функціонування сканера вони все ще залежать від хостингового сервісу OpenAI, що вимагає облікового запису ChatGPT або ключа API OpenAI, а також може потребувати Trusted Access для повного сканування репозиторіїв.
Ключові факти
-
OpenAI випустила Codex Security CLI та SDK як відкритий вихідний код під ліцензією Apache 2.0.
-
CLI може сканувати репозиторії, переглядати зміни перед комітом, порівнювати результати та експортувати їх.
-
Інструмент можна запускати в CI, встановлюючи поріг серйозності для статусу 'failed'.
-
Клієнтський код є публічним, але базовий сервіс аналізу залишається під контролем OpenAI.
-
CLI та SDK знаходяться в обмеженій бета-версії та доступні лише для затверджених клієнтів/партнерів.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
DevOps.comJaime Hampton
OpenAI Open Sources Codex Security CLI for the Merge Path29 липня 2026
Розібратися глибше
Усі гайдиAI-інструменти для написання коду: огляд можливостей та вибір
Дізнайтеся про можливості AI-асистентів для програмування, таких як GitHub Copilot, Cursor, Claude Code та Gemini Code Assist, їхні функції та інтеграції.
Що таке AI-агент: повний гайд для розробників
Дізнайтеся, що таке AI-агент, як він працює, з чого складається та чим відрізняється від асистента чи чат-бота. Ознайомтеся з типами та прикладами AI-агентів.
Реклама · cv-finder.com
Покажіть AI-стек у резюме без зайвого шуму
AI-асистент CV-Finder допоможе описати LLM/ML-проєкти через результати.
Попередні статті
Не модель, а «обв'язка»: що насправді визначає вартість та ефективність AI-агентів для кодування
Вартість та ефективність AI-агентів для кодування залежать не стільки від базової моделі, скільки від її «обв'язки» — механізмів обробки контексту, повторних спроб та верифікації.
Критична вразливість у Ruby on Rails дозволяє читати файли сервера через завантаження зображень
Виявлено критичну вразливість CVE-2026-66066 в Active Storage Ruby on Rails, що дозволяє неаутентифікованим зловмисникам читати довільні файли з серверів через спеціально створені завантаження зображень.
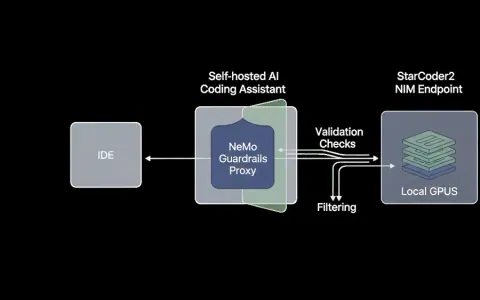
Самостійне розміщення перевіреного AI-асистента для кодування з NVIDIA NeMo Guardrails
NVIDIA пропонує рішення для самостійного розміщення перевіреного AI-асистента для кодування, що вирішує проблеми безпеки, ризиків ланцюга поставок та відстеження дефектів у чутливих середовищах.
Наступні статті
Закриті моделі ШІ відмовили досліднику у допомозі з виявленням помилки ядра Linux
Дослідник безпеки Деніел Фокс Франке зіткнувся з перешкодами від закритої моделі OpenAI під час пошуку помилки в ripgrep, що змусило його звернутися до відкритих ШІ-рішень.
ArcticMem: Постійна пам'ять для ШІ-агентів Snowflake CoCo
Snowflake представила ArcticMem, систему постійної семантичної пам'яті, що дозволяє ШІ-агентам навчатися на минулому досвіді, значно підвищуючи їхню ефективність та точність.
Dassault Systèmes розширює 3DEXPERIENCE трьома новими AI-агентами для промисловості
Dassault Systèmes інтегрувала трьох нових AI-агентів — AURA, LEO та MARIE — у платформу 3DEXPERIENCE, посилюючи її можливості для управління, інженерії та науки в промислових процесах.