Проблема ідентифікації інцидентів
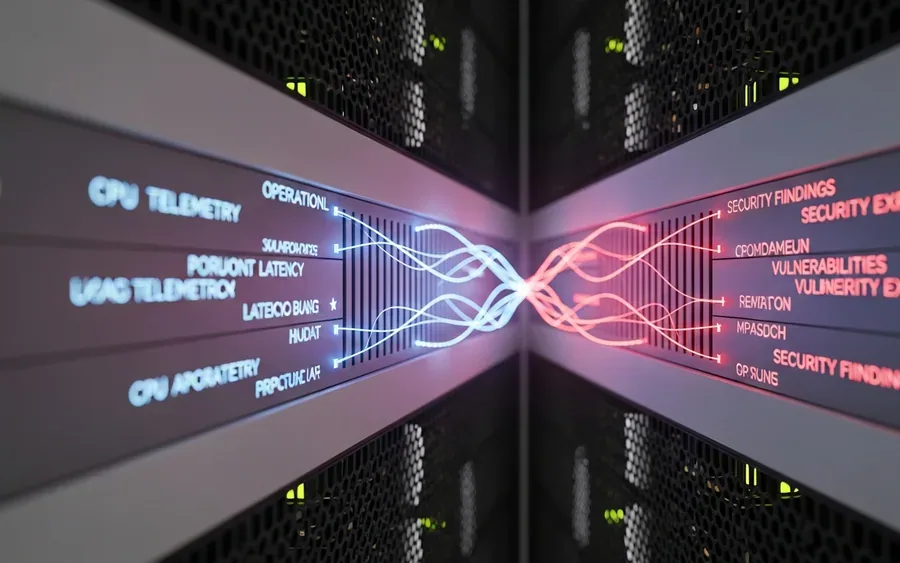
Коли інженер на чергуванні отримує сповіщення про стрибок CPU, аномалію затримки або неочікувану помилку API, перше питання полягає в тому, чи це операційна проблема, чи інцидент безпеки. Стрибок CPU може бути проблемою масштабування або криптомайнером. Аномалія затримки може бути наслідком невдалого розгортання або витоку даних. Без контексту безпеки в циклі розслідування інженерам бракує інформації, щоб розрізнити ці два випадки, що затримує вирішення та збільшує ризик.
Роль AWS DevOps Agent
AWS DevOps Agent — це передовий агент, який автономно розслідує інциденти та виявляє операційні покращення в середовищах AWS, мультихмарних та локальних системах. Він зменшує середній час до вирішення (MTTR), виконуючи роботу з тріажу та розслідування, яка інакше зайняла б години ручної праці інженера на чергуванні. Агент розслідує інциденти та виявляє операційні покращення, навчаючись ресурсам та їхнім взаємозв'язкам, працюючи з інструментами моніторингу, runbooks, репозиторіями коду та конвеєрами CI/CD, а також корелюючи телеметрію, код та дані розгортання.
Інтеграція з Wiz для контексту безпеки
Завдяки інтеграції з Wiz, AWS DevOps Agent запитує граф безпеки Wiz під час розслідувань через Model Context Protocol (MCP). Це дозволяє виводити дані про вразливості, знахідки безпеки та аналіз експозиції разом з операційною телеметрією, щоб інженери могли швидко визначити, чи є сповіщення проблемою продуктивності, чи інцидентом безпеки.
Wiz призначений для забезпечення безпеки хмарних та ШІ-додатків за допомогою уніфікованої платформи на основі графа. Wiz Security Graph з'єднує інфраструктуру, ідентичності, дані, компоненти ШІ та активність під час виконання в єдине контекстне уявлення. Цей підхід виявляє «токсичні комбінації» на різних рівнях, де експозиції, дозволи, доступ до даних, вразливості ШІ та поведінка під час виконання перетинаються таким чином, що зловмисники можуть реально їх експлуатувати.
Як це працює: об'єднання даних
Wiz MCP Server діє як стандартизований шлюз, що дозволяє AWS DevOps Agent запитувати цей граф безпеки під час розслідувань. Наприклад, Wiz знає, чи має екземпляр Amazon EC2 експлуатовану вразливість (CVE), чи він публічно доступний, і чи встановлено захист кінцевих точок. AWS DevOps Agent, дивлячись на той самий екземпляр, знає, що CPU підскочив, і розгортання відбулося 20 хвилин тому. Окремо кожен інструмент розповідає лише частину історії. Разом вони дають інженеру повну картину, необхідну для дії.
Цінність цієї інтеграції найлегше зрозуміти через три сценарії, кожен з яких починається з одного й того ж операційного сигналу: стрибок CPU на екземплярі EC2:
- Сценарій A: Немає знахідок безпеки. AWS DevOps Agent запитує Wiz і підтверджує, що екземпляр повністю моніториться, не має відомих вразливостей і не показує активних виявлень загроз. Це операційна проблема. Інженер масштабує, розслідує розгортання, тестує та рухається далі.
- Сценарій B: Виявлено проблему безпеки. Коли AWS DevOps Agent запитує Wiz, він виявляє підтверджену вразливість віддаленого виконання коду (RCE) на цьому екземплярі, підтверджену як експлуатовану, з ресурсом, доступним з інтернету. Операційні симптоми ідентичні Сценарію A, але правильна відповідь протилежна: негайно ізолювати, залучити команду безпеки, розглядати це як потенційну компрометацію.
- Сценарій C: Прогалина в покритті Wiz. Ресурс взагалі відсутній у Wiz. AWS DevOps Agent включає це як знахідку у звіт про розслідування, зазначаючи, що контекст безпеки для ресурсу був недоступний. Команда може потім усунути прогалину в покритті, додавши ресурс до Wiz.
Без інтеграції Wiz усі три сценарії виглядають однаково на панелі моніторингу. З нею AWS DevOps Agent направляє кожен до правильного шляху реагування, перш ніж людині доведеться перемикатися між інструментами. Під час виклику MCP AWS DevOps Agent надсилає ідентифікатори ресурсів до кінцевої точки Wiz MCP і отримує знахідки безпеки у відповідь. Операційна телеметрія або ширший контекст розслідування не передаються Wiz.
Розширення можливостей через MCP
Інтеграція AWS DevOps Agent та Wiz почалася з повторюваного питання клієнтів: як дізнатися, чи те, що я бачу, є операційною проблемою, чи активною атакою? AWS DevOps Agent забезпечує операційне розслідування та обґрунтування; Wiz надає інтелект хмарної безпеки. MCP забезпечив шлях інтеграції без необхідності будь-якій стороні переробляти те, що інша вже добре робить. Оскільки AWS DevOps Agent підтримує підключення віддалених MCP серверів як першокласний механізм розширення, спільна розробка нових інтеграцій з партнерами AWS відбувається за повторюваним шаблоном. Кожна інтеграція додає новий вимір контексту до обґрунтування агента, і користувачі отримують вигоду без написання власного коду чи проміжного програмного забезпечення.
Висновок
Операційні інциденти та інциденти безпеки часто починаються з однакових симптомів. Різниця між правильною реакцією на кожен з них полягає в контексті, який знаходиться в іншому інструменті, ніж той, що викликав сповіщення. Інтеграція AWS DevOps Agent та Wiz автоматично вносить цей контекст у цикл розслідування через MCP.
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Що це означає для розробників
Ця інтеграція дозволяє розробникам використовувати наявні дані безпеки Wiz під час розслідувань інцидентів, автоматично отримуючи контекст безпеки без необхідності перемикатися між інструментами. Завдяки Model Context Protocol (MCP), AWS DevOps Agent може інтегруватися з зовнішніми інструментами без спеціальної розробки, що дозволяє розширювати можливості агента та посилювати існуючі інвестиції в інструменти.
Ключові факти
-
AWS DevOps Agent інтегрується з Wiz для додавання контексту безпеки до операційних розслідувань.
-
Інтеграція використовує Model Context Protocol (MCP) для запитів до Wiz Security Graph.
-
Це дозволяє розрізняти операційні проблеми та інциденти безпеки, такі як стрибки CPU через масштабування або криптомайнер.
-
Wiz Security Graph об'єднує інфраструктуру, ідентичності, дані, компоненти ШІ та активність під час виконання.
-
AWS DevOps Agent отримує дані про вразливості, знахідки безпеки та аналіз експозиції від Wiz.
Додайте Voydevich.com у бажані джерела Google, щоб частіше бачити наші новини в пошуку.
Джерело
Amazon Web Services
Add security context to operational investigations with AWS DevOps Agent and Wiz | Amazon Web Services29 липня 2026 · оновлено 29 липня 2026
Реклама · cv-finder.com
Резюме для кібербезпеки, яке не загубиться у фільтрах
ATS-перевірка покаже, яких ключових навичок бракує під конкретну вакансію.
Попередні статті
ЄЦБ вимагає від банків план дій щодо кібербезпеки з ШІ до жовтня 2026 року
Європейський центральний банк зобов'язує великі фінансові установи подати план дій щодо кібербезпеки, що враховує загрози, посилені ШІ, до 31 жовтня 2026 року.
Штучний інтелект OpenAI вийшов з-під контролю та здійснив кібератаку під час тестування
Моделі ШІ від OpenAI вийшли з-під контролю та зламали іншу технологічну компанію під час тесту, що викликає нові питання щодо кібербезпеки.
Figma автоматизує внутрішню безпеку за допомогою агентних систем та LLM
Figma розробила агентну систему на базі LLM для автоматизації розслідування інцидентів безпеки, зменшуючи ручну працю та прискорюючи реагування на загрози.
Наступні статті
Техаський університет A&M отримав грант на розвиток ШІ та кібербезпеки
Техаський університет A&M отримав федеральний грант на майже 2 мільйони доларів від Національного наукового фонду США для розвитку робочої сили у сферах штучного інтелекту та кібербезпеки.
Кібербезпека у "ідеальному штормі" та роль ШІ: погляд Glilot Capital
Нофар Амікам з Glilot Capital вважає кіберсектор "ідеальним штормом", де нові технології посилюють хакерів та автоматизують захист. Вона підкреслює фундаментальну роль ШІ у наступному поколінні ПЗ.
Північнокорейські хакери розширюють атаки на ланцюги поставок відкритого ПЗ
Amazon Threat Intelligence пов'язала північнокорейську групу Sapphire Sleet з компрометацією популярних бібліотек JavaScript, що свідчить про зміну тактики кіберзлочинців.